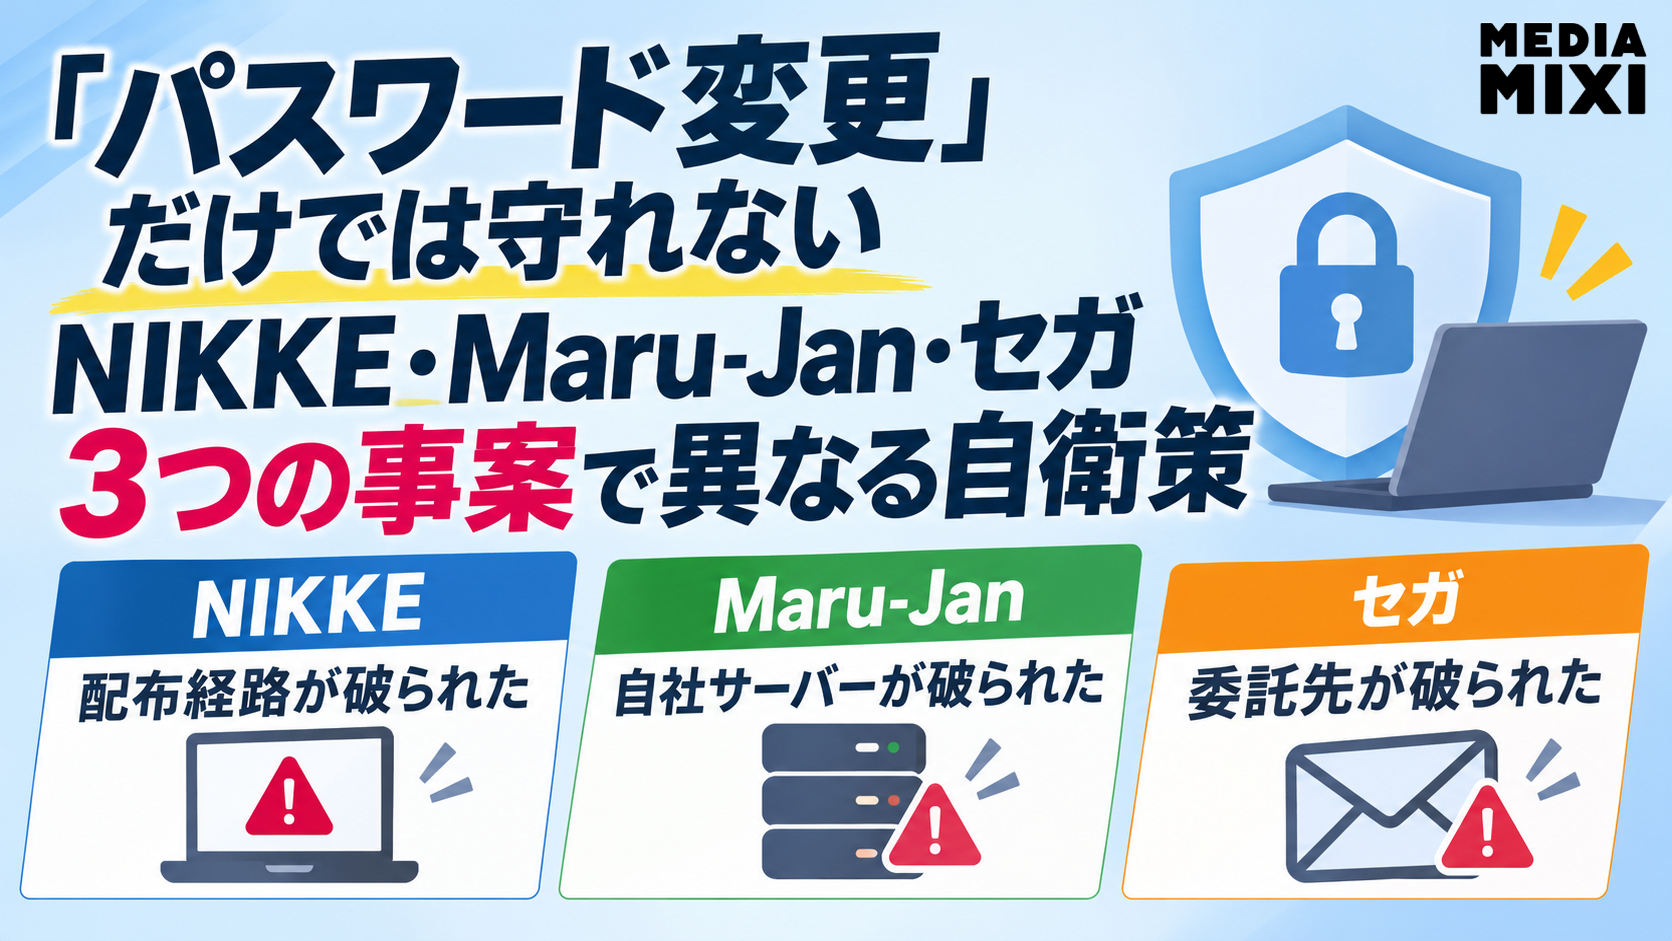
11月に入って1週間足らずの間に、ゲームの利用者を巻き込むセキュリティ事案が3件相次いで公表された。4〜5日に『勝利の女神:NIKKE』のPC版ランチャー改ざん、7日にオンライン麻雀「Maru-Jan」の会員情報流出、9日にセガのメールマガジン配信先の流出である。
いずれも第三者の不正アクセスが発端だが、破られた場所は「自社サーバー」「委託先」「配布経路」とそれぞれ異なる。どこが破られたかによって、漏れるもの、責任の所在、利用者が取るべき対策は大きく変わる。
自社サーバーが破られたMaru-Jan
運営元のシグナルトークによると、同社の管理システムの機能が悪用され、11月4日15時頃に会員データが外部にダウンロードされた。流出したのは185万5578人分のメールアドレスとパスワードだ。侵入経路は特定済みで、対策を施したうえで7日にサービスを再開。代表取締役の栢孝文氏名義で謝罪文を掲出し、会員1人あたり3,000ポイントの配布も決めた。
自社システムで起きた以上、責任は運営会社に一元化されるが、利用者にとって重いのはパスワードそのものが含まれている点だ。公表文は保存形式に触れておらず、変更も強制されていないため、旧パスワードのままでもログインできる。同じパスワードを他のサービスで使い回していれば、そちらの乗っ取りにもつながりかねない。
委託先が破られたセガ
セガの事案は構図が異なる。一部メールマガジンの配信に使っていたアララの「アララメッセージ」が不正アクセスを受け、配信先のメールアドレス219万6044件が流出した。氏名やログインパスワード、クレジットカード情報は含まれず、「SEGA Account」の登録アドレスも対象外だという。セガ フェイブの「ALL.Net」関連サーバーへの不正アクセス(11月2日公表)とは別の事案だ。
アララ側の被害は桁が違う。持ち出された(恐れのあるものを含む)メールアドレスは重複を除いて約8100万件、影響を受けた契約企業は最大約380社と推計されている。10月28日から30日にかけては同サービスが悪用され、カード会社を装う不審メールが最大約713万通送られた。
直接の原因は委託先にあるが、個人情報保護法は委託元にも委託先を監督する義務を課している。セガは10月29日にアララへ安全性を確認した際、流出は確認されていないとの報告を受けていたが、11月3日になって流出の通知を受けたという経緯も公表した。委託元が確認を求めても、実態を把握しきれない難しさがうかがえる。パスワードは含まれていないため、利用者に求められるのは主に、セガを名乗る不審メールへの警戒だ。
配布経路が破られたNIKKE
『NIKKE』で被害を受けたのは、企業のデータベースではなく利用者のPCだ。運営によると、9月27日に一部サービスで使っていたドメインが第三者に乗っ取られ、同日中にPCランチャーが読み込むスクリプトが改ざんされた。不正プログラムの配布は10月30日に始まり、11月4日に止められた。
セキュリティ研究者の分析では、このプログラムにはブラウザに保存されたパスワードやCookie、暗号資産ウォレットの情報を集める機能があると指摘されている。運営自身も、ゲーム外のアカウントや資産に影響が及ぶ可能性を認めている。配信元のLevel Infiniteは検出・削除機能をPCクライアントに実装し、金銭的被害を含めてサポート窓口で対応するとしている。
破られた場所を確認してから動く
10月にもカプコン(CAPCOM ID、約1177万件)や、メール配信の委託先経由で漏えいしたバンダイナムコ(約34万件)の事案が公表されており、ゲーム関連の被害は秋以降続いている。
こうした情報の流出に対する自衛策は、侵入経路ごとにそれぞれ異なる。自社サーバー型なら当該サービスと使い回し先のパスワード変更、委託先型なら不審メールへの警戒、配布経路型なら端末の検査と、そのPCで使った全アカウントの見直しが優先される。件数の大きさだけで判断せず、まずは「どこが破られたか」を確かめること。それが最も無駄のない自衛につながる。